Depuis le 1er avril 2026, Visa considère qu’un commerçant a un taux de fraude et de litiges « excessif » dès 1,5 %, contre 2,2 % auparavant. L’information circule beaucoup à l’approche du Black Friday, souvent sous la forme « dépassez 1,5 % et Visa vous met à l’amende ».
C’est faux pour une petite boutique, et c’est pourtant un vrai sujet pour elle. Le seuil de Visa ne la concerne presque jamais. En revanche, la façon dont Visa calcule ce taux fait que les litiges du Black Friday vont peser trois fois plus lourd en janvier, et c’est votre prestataire de paiement, pas Visa, qui réagira le premier.
Nous avons lu les règles de Visa et la documentation de Stripe et de WooPayments. Nous avons aussi testé, sur une boutique WooCommerce 11.3 de test, les réglages qui protègent réellement le passage de commande. L’un d’eux, intégré à WooCommerce, est désactivé par défaut et ne protège qu’une partie des boutiques.
Ce que Visa a changé, en clair
Visa a lancé en avril 2025 un programme de surveillance unique, le VAMP (Visa Acquirer Monitoring Program), qui remplace ses anciens programmes « fraude » et « litiges ». Il calcule chaque mois, pour chaque commerçant, un ratio simple :
ratio VAMP = (alertes de fraude + litiges) ÷ nombre de paiements par carte du mois
Trois précisions changent tout :
- on compte des nombres, pas des montants : un litige sur une bougie à 24 € pèse autant qu’un litige sur un téléviseur ;
- une même commande peut compter deux fois : la banque du client envoie d’abord une alerte de fraude (le « TC40 »), puis éventuellement un litige (le « TC15 ») ;
- les alertes et les litiges sont rattachés au mois où ils arrivent, et divisés par les paiements de ce même mois. Pas par les ventes du mois où la commande a été passée.
Le seuil « excessif » est passé de 2,2 % à 1,5 % le 1er avril 2026 en Europe, aux États-Unis, au Canada et en Asie-Pacifique. La France est concernée comme le reste de l’Union européenne : Visa y applique le même programme et les mêmes seuils.
Pourquoi ce seuil ne vous vise (presque) pas
Le seuil de 1,5 % n’est pas seul. Pour être déclaré « excessif », il faut aussi avoir reçu au moins 1 500 alertes de fraude et litiges dans le mois. Les deux conditions sont cumulatives.
Une boutique qui fait 2 000 commandes par mois devrait voir les trois quarts de ses ventes contestées pour l’atteindre. Le seuil de Visa vise les gros marchands et les plateformes, pas une boutique WooCommerce de quelques centaines de commandes.
Deux niveaux vous concernent davantage :
| Niveau | Seuil | Ce qui se passe |
|---|---|---|
| Visa, « excessif » | 1,5 % et 1 500 cas dans le mois | frais facturés par Visa, répercutés par le prestataire (8 USD par cas selon un acquéreur, Visa ne publie pas sa grille) |
| Visa, « non conforme » (documenté par Stripe) | 0,5 % et 5 cas dans le mois | Visa « peut » facturer des frais ; ce niveau semble surtout jouer quand le prestataire est lui-même au-dessus de ses propres seuils |
| Votre prestataire (Stripe) | 0,75 % de litiges | Stripe considère cette activité comme excessive et peut vous placer sous surveillance avant même ce seuil en cas de hausse brutale |
C’est la dernière ligne qui compte. Stripe écrit qu’une activité de litiges au-delà de 0,75 % est jugée excessive dans le secteur, et qu’une telle activité « affecte non seulement votre capacité à traiter avec Stripe, mais également avec d’autres prestataires ». Stripe ne publie aucun seuil chiffré de suspension de compte, WooPayments non plus. Mais un compte de paiement gelé en plein mois de janvier coûte bien plus cher qu’une amende Visa.
L’effet janvier : pourquoi le Black Friday se paie trois mois plus tard
Un client Visa a 120 jours pour contester un paiement frauduleux. Pour un colis jamais reçu, les 120 jours courent à partir de la date de livraison prévue, dans la limite de 540 jours. Une commande passée le vendredi 27 novembre 2026 peut donc être contestée pour fraude jusqu’au 27 mars 2027.
Les litiges du Black Friday arrivent ainsi en décembre, janvier, février et mars. Et comme Visa les divise par les paiements du mois où ils arrivent, ils tombent sur des mois creux.
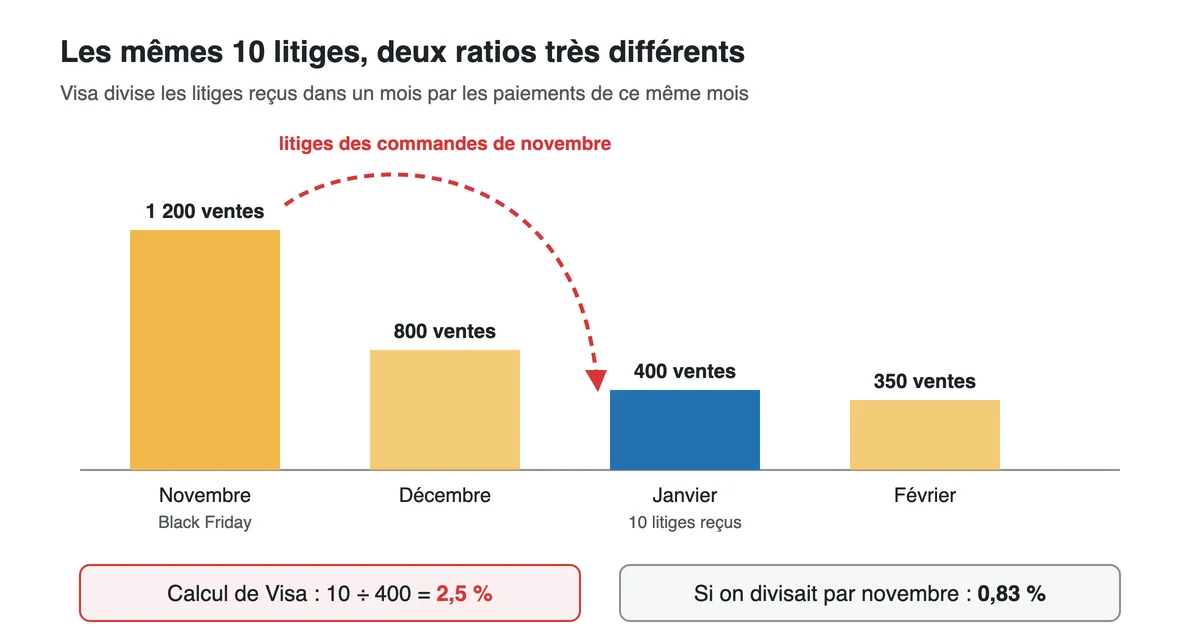
Exemple : 1 200 paiements Visa en novembre, 400 en janvier. Dix cas liés au Black Friday arrivent en janvier. Ratio de janvier : 10 ÷ 400 = 2,5 %. Rapportés aux ventes de novembre, les mêmes dix cas n’auraient fait que 0,83 %.
Mastercard calcule un peu différemment : il divise les litiges d’un mois par les paiements du mois précédent. Les litiges de janvier sont donc divisés par les ventes de décembre, souvent bonnes. L’effet se voit plutôt en février.
Deux idées reçues à oublier :
- rembourser une commande suspecte n’efface pas l’alerte de fraude déjà envoyée par la banque. Stripe le précise : seule une annulation dans les deux heures suivant l’encaissement évite le signalement. Le remboursement reste utile, car il évite le litige qui suit souvent (environ 40 % des alertes non remboursées deviennent des litiges, selon Stripe) ;
- le 3D Secure ne vous sort pas du calcul. Un paiement authentifié vous protège en général du litige pour fraude (la responsabilité passe à la banque), mais l’alerte de fraude, elle, compte quand même dans le ratio. Et ce transfert de responsabilité n’est jamais garanti, ni accordé aux paiements exemptés (moins de 30 €, notamment).
Ce que coûte un litige en France
| Prestataire | Frais de litige | Remboursés si vous gagnez ? |
|---|---|---|
| Stripe (extension WooCommerce Stripe) | 20 € à la réception, plus 20 € si vous contestez | les 20 € de contestation oui, les 20 € de réception jamais |
| WooPayments | 15 € | oui |
| Réseau Cartes Bancaires (paiement routé en CB, via Stripe) | 0 € | sans objet : le litige ne peut pas être contesté |
S’y ajoute le montant de la commande, perdu si le client obtient gain de cause, et la marchandise déjà expédiée. Le délai pour répondre est court : 7 à 21 jours selon le réseau, et une seule soumission de preuves est possible. Sans réponse, le litige est perdu.
Les réglages à faire avant le 27 novembre
1. Mettre à jour l’extension Stripe (si vous l’utilisez)
WooCommerce a publié le 11 novembre 2026 les versions 11.2.0 et 11.1.2 de WooCommerce Stripe Gateway, qui corrigent plusieurs failles dont, selon l’éditeur, les plus graves « pouvaient permettre des achats frauduleux ». Vérifiez la version installée dans Extensions, même si les mises à jour automatiques sont actives.
2. Un libellé bancaire que vos clients reconnaissent
Une bonne partie des litiges vient de clients qui ne reconnaissent pas une ligne sur leur relevé. Le libellé (« statement descriptor ») doit porter le nom de votre boutique ou de votre site, pas la raison sociale de votre société si elle est différente.
Dans l’extension Stripe 11.2.0, nous avons constaté que les champs du libellé sont grisés : ils se règlent dans le tableau de bord Stripe (Paramètres > Informations sur l’entreprise). L’extension garde une seule case utile, cochée par défaut : ajouter le numéro de commande au libellé. Le client voit alors « VOTREBOUTIQUE* #1234 », qu’il peut rapprocher de son e-mail de confirmation.
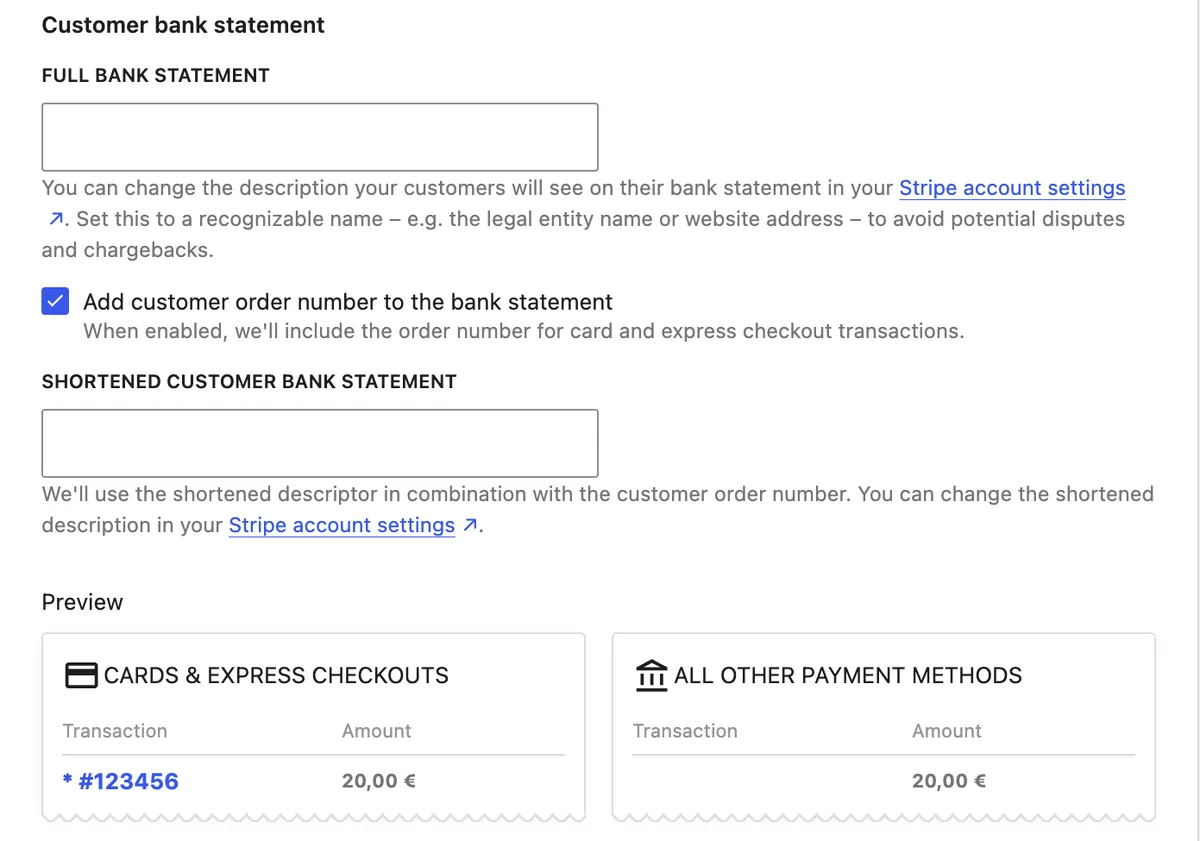
Chez WooPayments, le libellé se règle dans Paiements > Réglages. Il vaut par défaut l’adresse de votre site, ce qui est déjà lisible, mais l’extension n’ajoute pas le numéro de commande.
3. Bloquer le « card testing » au passage de commande
Le card testing consiste, pour un robot, à tester des centaines de numéros de cartes volées sur votre page de commande. Les cartes refusées font grimper votre taux de refus, ce qui peut faire refuser ensuite les paiements de vrais clients. Les cartes validées seront revendues et utilisées : elles reviendront plus tard sous forme d’alertes de fraude et de litiges dans votre ratio.
WooCommerce intègre une protection méconnue : « Limitation du débit Checkout », dans WooCommerce > Réglages > Avancé > Fonctionnalités. Elle est désactivée par défaut.
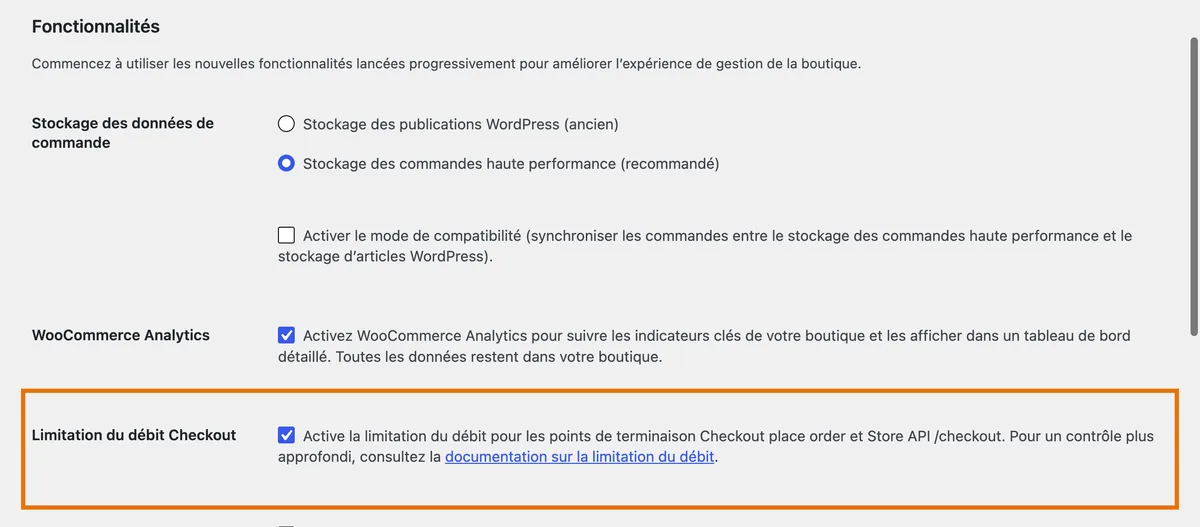
Une fois cochée, elle limite chaque visiteur à 3 tentatives de commande par minute. Nous l’avons testée en envoyant cinq tentatives de paiement à la suite depuis la même adresse IP :
| Page de commande | Option désactivée | Option activée |
|---|---|---|
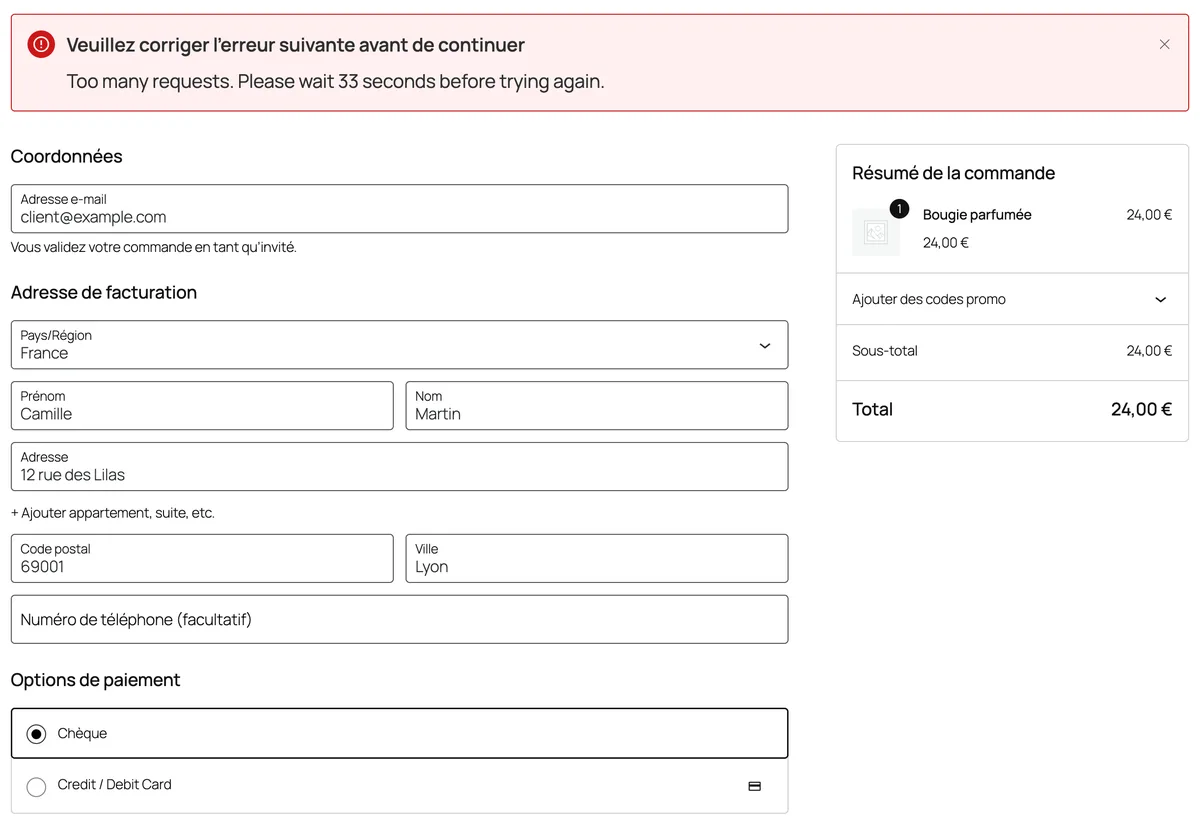
| En blocs (par défaut sur les nouvelles boutiques depuis WooCommerce 8.3) | 5 tentatives traitées | 3 tentatives traitées, 4e et 5e refusées (erreur 429, « attendez 57 secondes ») |
Classique (shortcode [woocommerce_checkout]) | 5 tentatives traitées | 5 tentatives traitées : aucune limite |
Trois limites à connaître :
- elle ne protège que la page de commande en blocs. Si votre thème ou votre constructeur de pages utilise encore le shortcode classique, l’option ne fait rien. Pour le vérifier, ouvrez la page Commande dans l’éditeur : un bloc « Commande » ou un shortcode ;
- le message d’erreur s’affiche en anglais, même sur une boutique en français ;
- la limite est calculée par adresse IP. Elle freine un robot simple, pas un réseau qui change d’adresse à chaque essai. Si votre site passe par un proxy ou un CDN qui masque l’adresse des visiteurs, la documentation de WooCommerce explique comment activer la prise en charge du proxy.
WooPayments ajoute sa propre protection : après 5 cartes refusées en 10 minutes dans une même session, il bloque de nouveaux essais pendant 10 minutes (constaté dans le code de la version 11.3.0). Pour aller plus loin chez Stripe, il faut des règles de « vélocité » dans Radar (par exemple, bloquer au-delà de 5 cartes par adresse IP et par heure). Elles font partie des règles personnalisées, réservées depuis l’été 2026 à l’offre payante Radar Plus.
4. Les filtres anti-fraude de WooPayments : avec prudence en décembre
WooPayments propose deux niveaux dans Paiements > Réglages > Protection contre la fraude : Basique (aucun filtre, seule l’analyse de Stripe s’applique) et Avancé, avec six filtres :
- code postal différent de celui connu de la banque (AVS) ;
- adresse IP hors de vos pays de vente ;
- pays de l’adresse IP différent du pays de facturation ;
- adresse de livraison différente de l’adresse de facturation ;
- montant de commande hors d’une fourchette ;
- nombre d’articles hors d’une fourchette.
Dans la version 11.3.0, ces filtres bloquent le paiement. Le code prévoit une mise en revue manuelle, mais rien dans l’extension ne l’active.
D’où un vrai risque en période de fêtes : le filtre « adresse de livraison différente » bloquera tous les cadeaux envoyés à un proche. Pour une boutique qui vend en France, les filtres les plus sûrs sont un montant minimum (les robots de card testing passent souvent des commandes de quelques euros) et, si vous ne livrez qu’en France, l’adresse IP hors de vos pays de vente.
5. Radar, le moteur anti-fraude de Stripe : ce qui change le 22 janvier 2027
L’extension Stripe n’a aucun réglage de fraude ni de 3D Secure : nous l’avons vérifié dans son code. L’ancienne case « Exiger 3D Secure » a été retirée au profit de Radar, et un message de l’extension l’indique encore aux boutiques qui l’avaient cochée. Tout se règle dans le tableau de bord Stripe.
Or Radar change de formule. Depuis le 29 juillet 2026, l’ancienne offre « Radar for Fraud Teams » est devenue Radar Plus. Le 22 janvier 2027, les nouvelles offres entrent en vigueur :
| Offre Radar | Prix en France | Ce qu’elle apporte |
|---|---|---|
| Radar Lite | incluse | protection de base, prévention du card testing, alertes de fraude |
| Radar Standard | à partir de 10 € par mois ou 0,05 € par transaction analysée | règles par défaut (blocage du risque élevé), listes de blocage, niveau de risque affiché |
| Radar Plus | à partir de 14 € par mois | règles personnalisées (vélocité, 3D Secure ciblé), revue manuelle, 3D Secure adaptatif |
Si vous ne faites rien, la bascule est automatique. Regardez dans votre tableau de bord Stripe quelle offre vous est attribuée avant fin janvier. Attention : les offres payantes facturent chaque tentative analysée, y compris celles d’une attaque de card testing. La limitation du débit de WooCommerce devient alors aussi une économie.
6. Encaisser plus tard les commandes douteuses
L’extension Stripe propose, dans ses réglages, d’autoriser le paiement à la commande et de l’encaisser plus tard (« Issue an authorization on checkout, and capture later »), dans un délai de 7 jours. Vous vérifiez une commande inhabituelle avant d’expédier, et si elle est frauduleuse, vous annulez l’autorisation. Une autorisation jamais encaissée n’a pas à être signalée comme fraude par la banque, contrairement à un paiement encaissé puis remboursé.
C’est plus de travail, à réserver aux boutiques qui expédient à la main et vendent des produits revendables (électronique, parfums, cartes cadeaux).
Le calendrier à garder en tête
- D’ici au 27 novembre : extension Stripe à jour, libellé reconnaissable, limitation du débit activée (page de commande en blocs), filtres WooPayments vérifiés.
- Pendant le pic : surveillez les paiements refusés. Une rafale de petites commandes refusées, avec des noms et des e-mails absurdes, est le signe d’une attaque de card testing.
- De décembre à mars : répondez à chaque litige dans le délai, preuves de livraison à l’appui. Stripe affiche une estimation de votre ratio VAMP dans Radar ; WooPayments liste les litiges dans Paiements > Litiges, avec un bouton pour enregistrer les preuves et les envoyer à l’échéance.
- Avant le 22 janvier 2027 : choisir son offre Radar si vous êtes chez Stripe en direct.
Questions fréquentes
Le seuil de 1,5 % s’applique-t-il aux paiements en Carte Bancaire ?
Non. Le programme de Visa ne compte que les transactions passées sur son réseau. En France, la plupart des cartes portent à la fois le logo CB et celui de Visa ou Mastercard. Un paiement routé sur le réseau CB n’entre pas dans le ratio Visa. Chez Stripe, un litige sur le réseau CB ne coûte rien, mais il ne peut pas être contesté.
Gagner un litige le retire-t-il du ratio ?
Non. Visa compte les litiges reçus, quelle que soit leur issue. Seules certaines résolutions avant litige (le service de prévention des litiges de Stripe, par exemple, facturé 20 € par résolution Visa) sortent du calcul.
Faut-il passer à Radar Plus ?
Pas forcément. Pour une petite boutique, la limitation du débit de WooCommerce, un montant minimum de commande et un libellé clair couvrent l’essentiel. Radar Plus devient utile si vous subissez des attaques répétées ou si vous vendez des produits très revendables.
Le 3D Secure suffit-il contre la fraude ?
Il protège surtout votre trésorerie : un paiement authentifié contesté pour fraude est en général à la charge de la banque. Mais l’alerte de fraude compte toujours dans le ratio de Visa, et les petits paiements exemptés d’authentification (moins de 30 €) restent à votre charge en cas de fraude.
Pour les autres préparatifs du pic de fin novembre (e-mails, promotions programmées, stock), voir notre checklist Black Friday WooCommerce. Et si vous proposez le paiement en plusieurs fois, les règles ont changé le 20 novembre : ce que doit afficher votre boutique.
—
Sources : Visa, « Visa Acquirer Monitoring Program (VAMP) Overview » (fiche 2025, note sur les seuils au 1er avril 2026) et Visa Core Rules and Visa Product and Service Rules (édition du 24 octobre 2026) ; Stripe, documentation « Programmes de surveillance des litiges et de la fraude », « Mesurer l’activité relative aux litiges », « Fonctionnement des litiges », « Règles Radar », « Libellés de relevé bancaire », tarifs France et page « Updates to Radar pricing (January 2027) » ; WooCommerce, « Security fix for WooCommerce Stripe Gateway: update to 11.2.0 or 11.1.2 » (11 novembre 2026) et documentation WooPayments (protection contre la fraude, frais, litiges, card testing) ; Checkout.com pour le montant des frais VAMP. Test réalisé le 20 novembre 2026 sur une boutique WooCommerce 11.3.1 locale avec WooCommerce Stripe Gateway 11.2.0 et WooPayments 11.3.0 (réglages de WooPayments lus dans le code, l’écran n’étant accessible qu’avec un compte relié).